uniscanは、Webアプリケーションに対して情報収集・脆弱性検査を行うツールです
‘uniscan’ がCLI版、 ‘uniscan-gui’ がGUI版です。(ラズパイ5版のKaliメニューには後者のみ登録されていますが前者もバンドルされています。)
開発言語はperlで、下記は主な機能です。
| 分類 | 主な内容 |
|---|---|
| Information | Webサイトの情報収集 |
| Discovery | ファイル・ディレクトリ等の探索 |
| Static | 静的な脆弱性チェック |
| Dynamic | 動的な脆弱性チェック |
| Vulnerability | SQL Injection、XSSなどの検査 |
| Fingerprint | Webサーバー等の指紋採取 |
CLI版
CLI版は、 ‘uniscan’ です。
Kaliメニューには登録されていませんがプリインストールされています。
実行
実行には ‘sudo’ が必要です
sudo uniscan -u ターゲットURL
実行例1
左のラズパイ5から、右のラズパイ4Bをスキャンしています。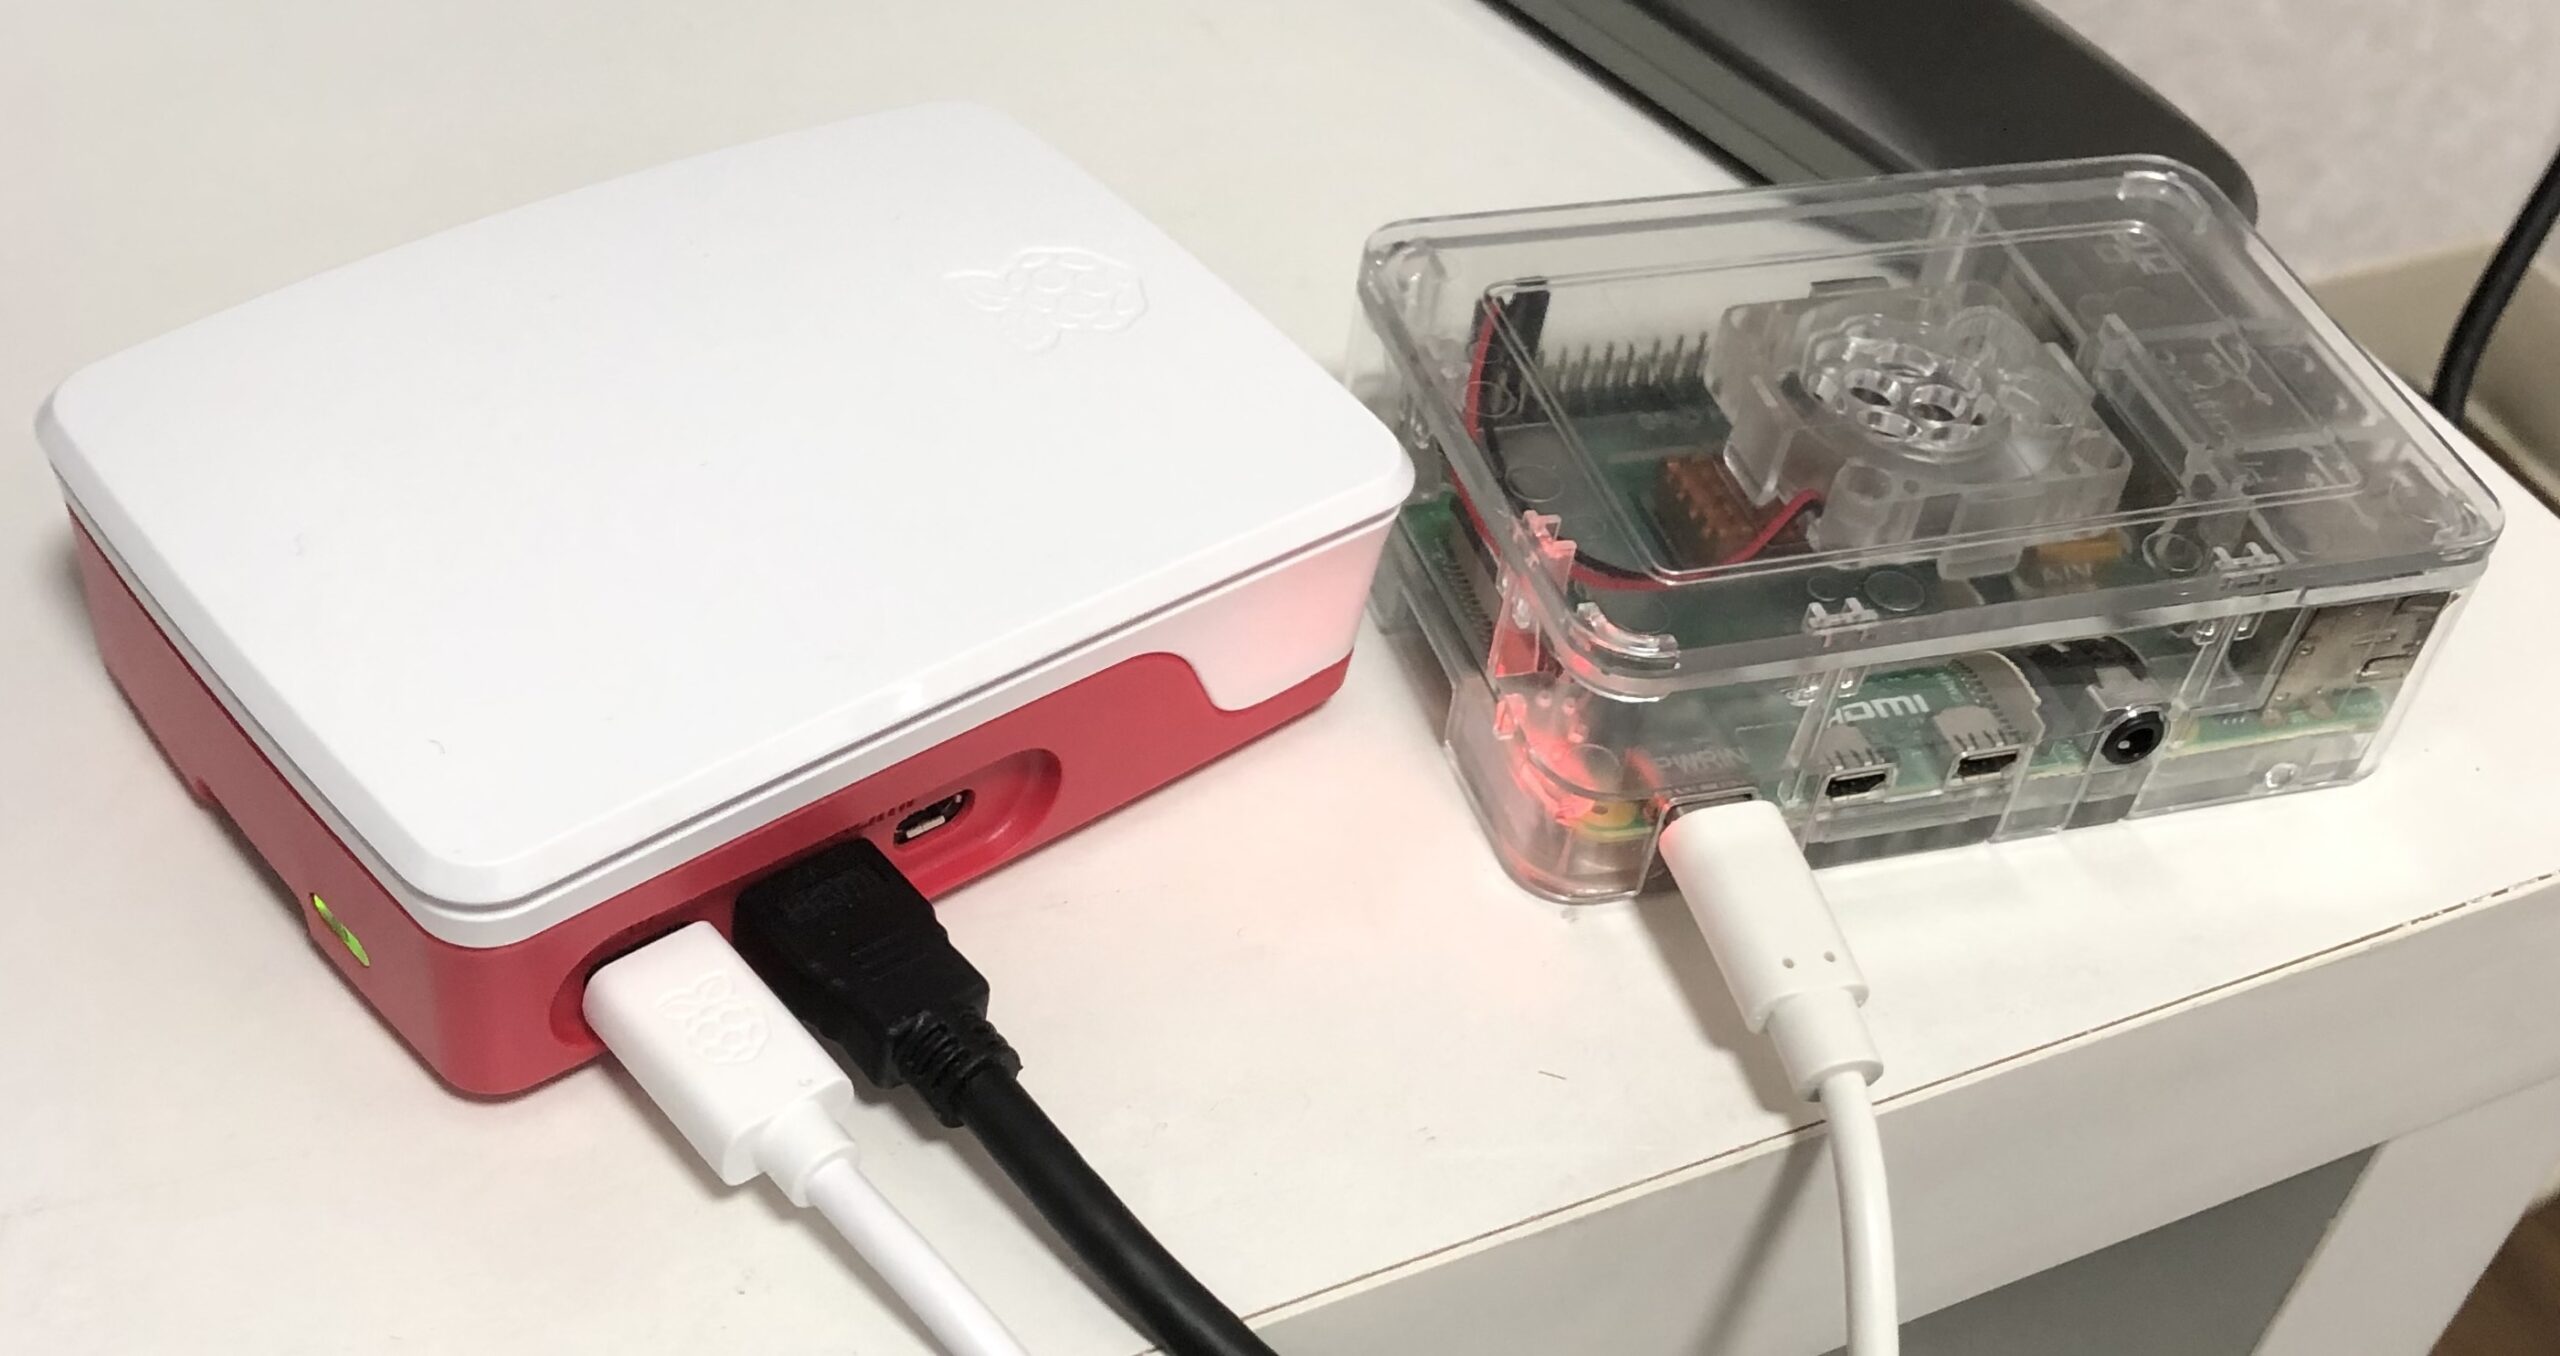
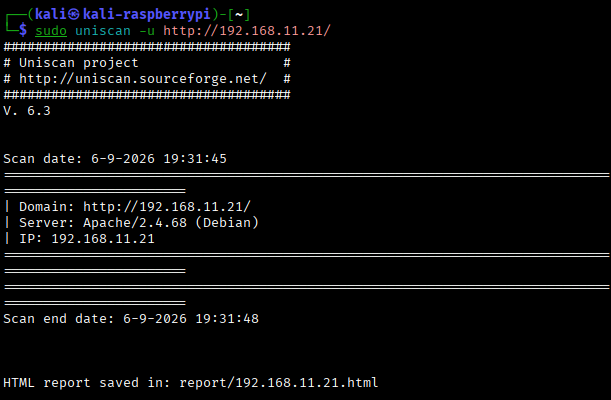
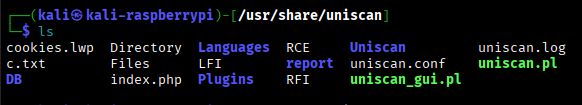
最下段にスキャン結果の保存先が表示されています。保存先のディレクトリは ‘/usr/share/uniscan/’ です。
ヘルプ
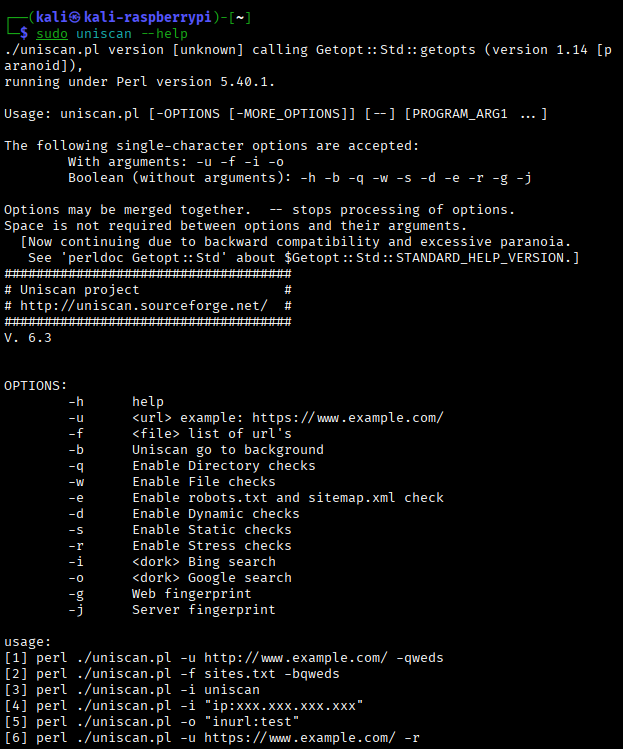
主なスキャン項目設定オプション
| オプション | チェック項目 | 目的 | 性質 |
|---|---|---|---|
| -q | Check Directory | ディレクトリ探索 | Discovery |
| -w | Check Files | ファイル探索 | Discovery |
| -e | Check /robots.txt | robots.txt確認 | Information |
| -d | Dynamic tests | 動的な脆弱性検査 | Vulnerability |
| -s | Static tests | 静的な脆弱性検査 | Vulnerability |
| -r | Stress tests | サーバー負荷試験 | Stress |
| -g | Web Fingerprint | Webアプリ識別 | Fingerprinting |
| -j | Server Fingerprint | Webサーバー識別 | Fingerprinting |
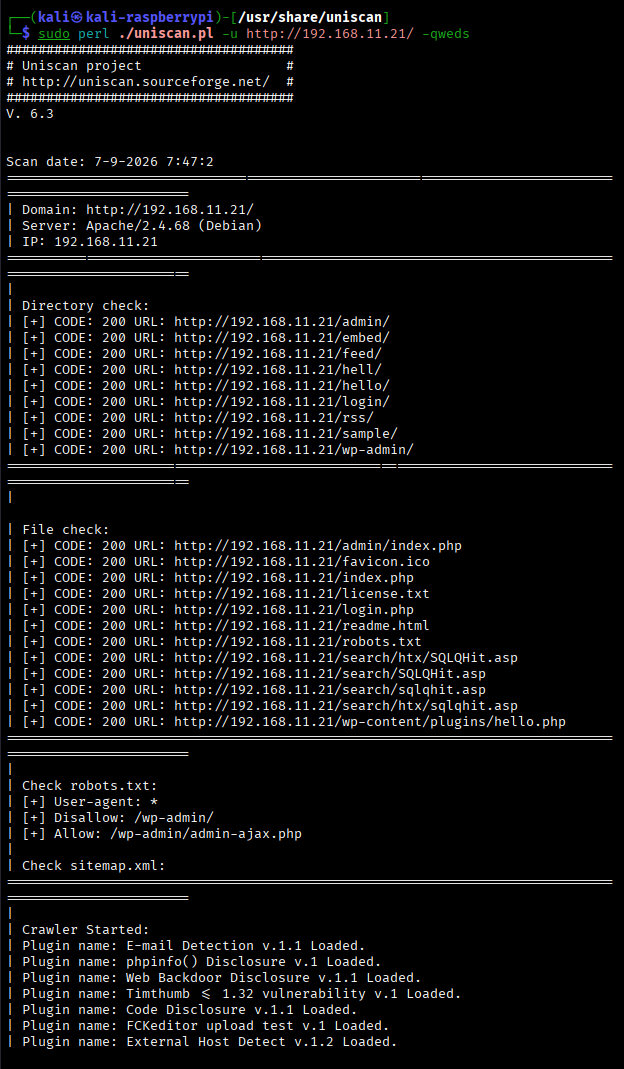
下記は、オプション ‘-qweds’ を実行した結果です。(一部のみ表示してます。)
GUI版
GUI版は、 ‘uniscan-gui’ です。
kali ー 01-Reconnaissance ー Web Scanning ー uniscan-gui
にありますが、これを選択するとGUが立ち上がりますがそのままでは動きません。

動かない理由は “sudo” 宣言をしてないからです。(つまり予め自分がroot権限を持っていれば多分動きます)
準備
‘sudo’ 宣言を付けて起動します。(sudo無しでは、ウインドウは立ち上がりますが動きません)
sudo uniscan-gui
上記コマンドで、GUIウインドウが立ち上がりますが下記アラームが出て止まりました。
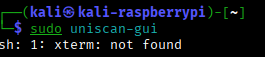
‘xterm’ が足りないと出ていますので、この表示が出た場合は ‘xterm’ をインストールする必要があります。
xterm : X Window用の端末エミュレータです(kaliのデフォルトのターミナルとは別のターミナルです)
xtermのインストール
下記コマンドでインストールします。
sudo apt update
sudo apt install xterm
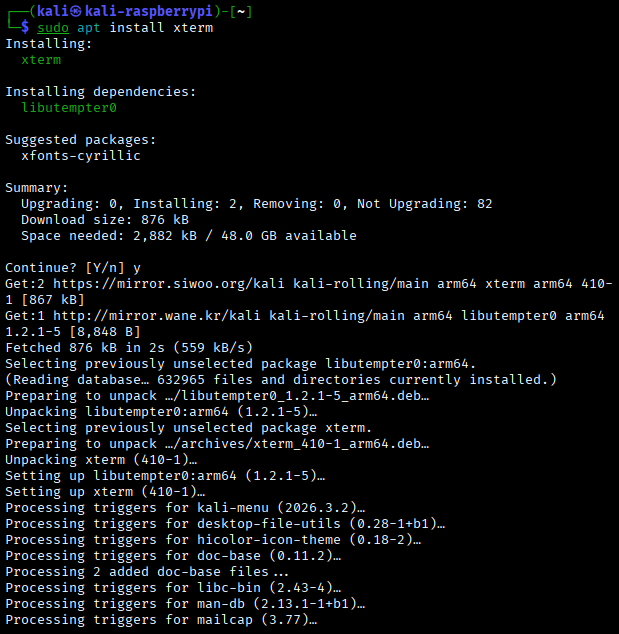
インストール後、 ‘which xterm’ で存在確認。
実際にターミナルを起動させてみます。
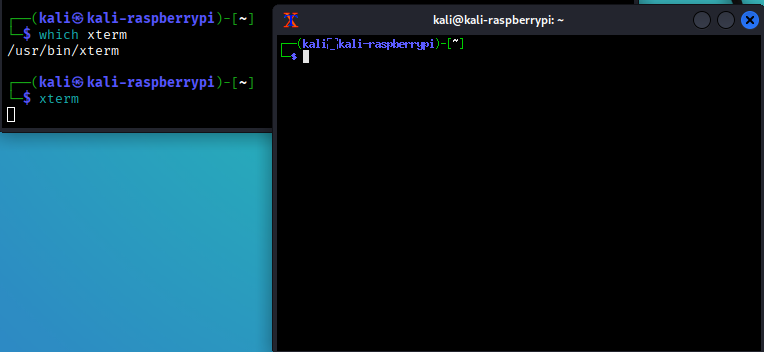
新しいターミナルウインドウが開きます。
起動
再度、下記コマンドで起動します。
sudo uniscan-gui
GUIが立ち上がります。
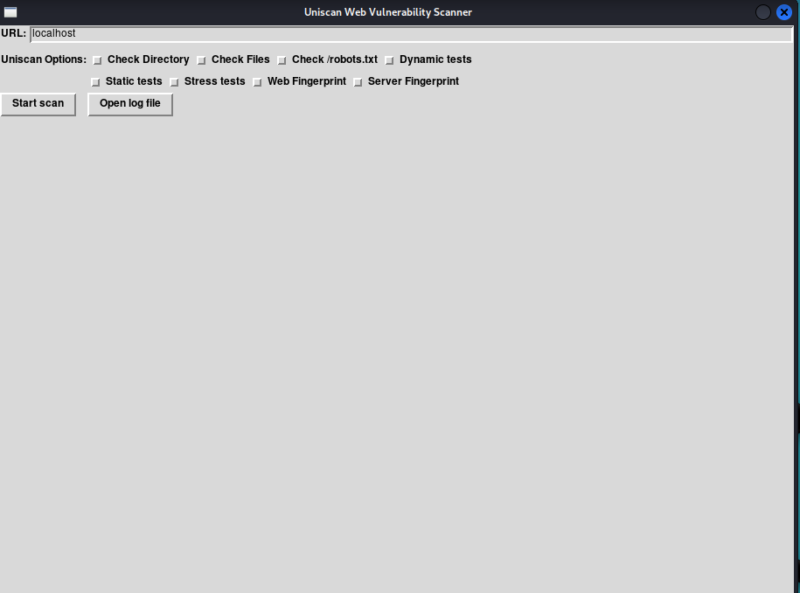
設定
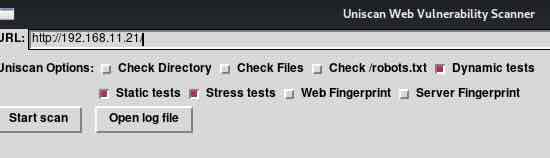
ターゲットサイトの入力
最上段でURLを入力します。
スキャン項目の選定
項目にチェックしていきます。
| チェック項目 | 目的 | 性質 |
|---|---|---|
| Check Directory | ディレクトリ探索 | Discovery |
| Check Files | ファイル探索 | Discovery |
| Check /robots.txt | robots.txt確認 | Information |
| Dynamic tests | 動的な脆弱性検査 | Vulnerability |
| Static tests | 静的な脆弱性検査 | Vulnerability |
| Stress tests | サーバー負荷試験 | Stress |
| Web Fingerprint | Webアプリ識別 | Fingerprinting |
| Server Fingerprint | Webサーバー識別 | Fingerprinting |
スキャン
‘Start scan’ ボタンで実行されます。
実行中は下図のように実行状況が表示されます。
但し、実行が一瞬で終了する場合がありその場合は何も実行されていないように見えることがあります。(でも実は既に実行が終了していますので画面の変化が無いように見えます)
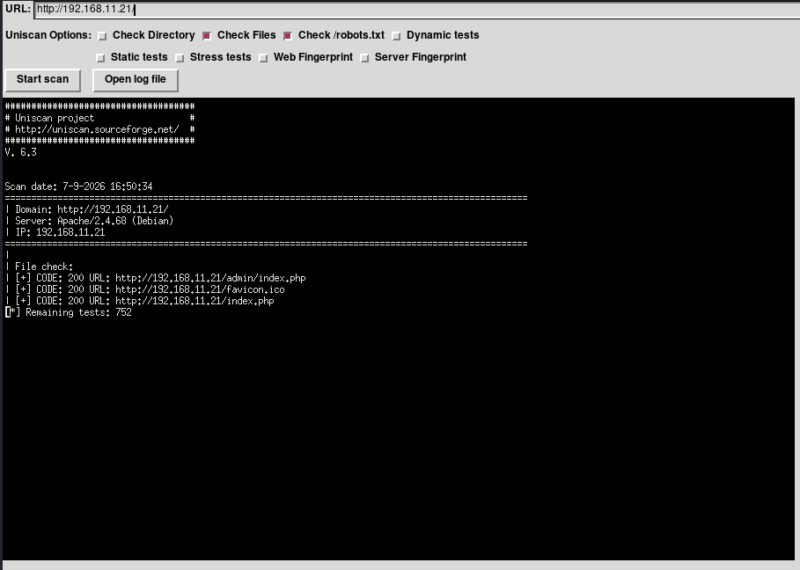
ログ表示
‘Open log file’ ボタンで、別窓でログファイルが開きます。
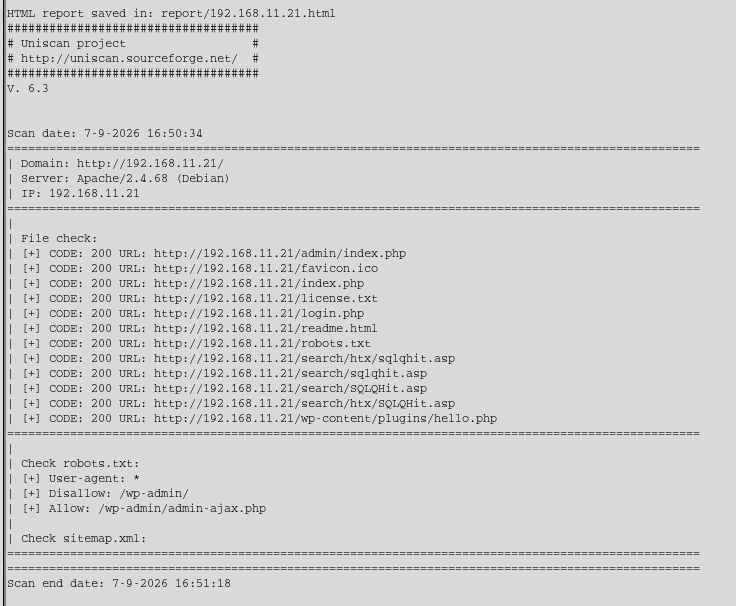
過去のスキャン結果が全て順に表示されます。
まとめ
Webアプリケーションの検査ツール ‘uniscan’ (CLI版)と、 ‘uniscan-gui’ (GUI版)でした。
本当は「やられサーバ」を構築しておいてそれをターゲットにすれば良いのですが、これはまた後日の宿題としておきます。
注意事項としては、Uniscanは比較的古いツールなので、現在のWebアプリケーションに対しては検出能力・対応状況に限界があります
したがって、Uniscanで “脆弱性なし” = “Webサイトが安全” ではありません。
Webサイトを監査(脆弱性スキャン・偵察)する類縁のツールとしては、 WhatWeb、Nmap 、Ffuf、Feroxbuster、Nuclei、Wappalyzer、Nikto、WPScan、Burp Suiteなどが多数ありますので、これらを組み合わせます。
コメント