wfuzz は、Webアプリケーションのセキュリティ検査に使用する Webファジングツールです。
fuzzing:文の中の特定の単語を、別の単語に置き換えながら繰り返し問合せ試行する行為。このツールでは置き換える位置に “FUZZ” という単語を目印として置きます。
Webサーバーの隠しディレクトリの探索、HTTPパラメータの検査、入力値に対するアプリケーションの反応の確認などに利用できます。
wfuzzの主な機能
主な機能は以下の通りです。
| 用途 | 調査対象 | 具体例 |
|---|---|---|
| ① ディレクトリ探索 | Webサーバーのパス | /admin/、/backup/ |
| ② ファイル探索 | ファイル名・拡張子 | config.php、backup.zip |
| ③ GETパラメータ検査 | URLのパラメータ値 | ?id=FUZZ |
| ④ POSTパラメータ検査 | フォームの送信値 | username=FUZZ |
| ⑤ HTTPヘッダー検査 | User-Agentなど | User-Agent: FUZZ |
| ⑥ Cookie検査 | Cookieの値 | session=FUZZ |
| ⑦ HTTPメソッドの検査 | GET、POSTなど | 許可されるメソッドの確認 |
| ⑧ 認証関連の検査 | Basic認証など | ユーザー名・パスワードの候補検査 |
ディレクトリの探索
ターゲットサイト内の(未知の)ディレクトリを探索します。
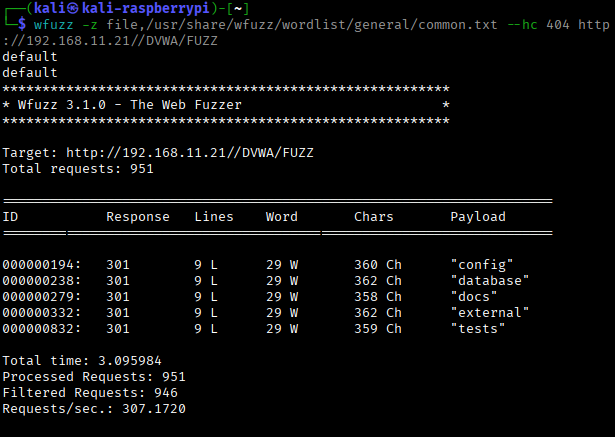
wfuzz -z file,辞書ファイルへのパス –hc 404 ターゲットURL/FUZZ
- -z file,辞書ファイル ➡️ ペイロードに使用する辞書ファイルを指定 (又は、”-w 辞書ファイル” と直接指定することも可能です)
- –hc 404 ➡️ Hide Codeのフィルター:404(不存在)で帰ってきた行は表示しない。
- ターゲットURL/FUZZ ➡️ FUZZの位置にペイロードを代入してターゲットにアクセス試行
ペイロードについて
“-w” オプションは辞書ファイルのみですが、 “-z” オプションはファイル以外の各種ペイロードも設定できます。(下表)
| オプション | 指定できるもの | 使用例 | 備考 |
|---|---|---|---|
| -w | 辞書ファイルのみ | -w 辞書ファイル | |
| -z | ペイロード (ファイル以外もOK) | -z file,辞書ファイル -z range,1-100 -z list, admin-user-test | 辞書ファイルを指定 数値の範囲を指定 自作のリストを指定 |
結果の解釈
404(不存在)以外の結果が表示されます。
下記例では、ステータスコード301が5つ発見されています。そのディレクトリ名は、 “config”, “database”, “docs”, “external”, “tests” でした。
表の解釈
| 項目 | 意味 | 例 |
|---|---|---|
ID | リクエストの識別番号 | 00001 |
Response / C | HTTPステータスコード | 200 |
Lines / L | 応答本文の行数 | 20 L |
Word / W | 応答本文の単語数 | 50 W |
Chars / Ch | 応答の文字数 | 1200 Ch |
Payload | 使用された候補値 | admin |
参考)ステータスコード表
| コード | 意味 | 解釈 |
|---|---|---|
200 OK | 正常な応答 | ページが存在する可能性がある |
301 Moved Permanently | 恒久的なリダイレクト | 別のURLへ転送される |
302 Found | 一時的なリダイレクト | ログイン画面などへ転送される場合がある |
400 Bad Request | リクエスト不正 | リクエスト形式などを確認する |
401 Unauthorized | 認証が必要 | 認証情報が要求されている可能性がある |
403 Forbidden | アクセス拒否 | リソースの存在を示唆する場合がある |
404 Not Found | リソースが見つからない | 指定したパスに対応するリソースが見つからない |
500 Internal Server Error | サーバー内部エラー | サーバー側でエラーが発生している |
この機能は、過去に取り上げたdirb、dirbuster、gobuster、feroxbuster、ffufとも類似した機能です。
辞書ファイルについて
どの辞書ファイルでも使えますが、一応wfuzz用の辞書ファイルが、
“/usr/share/wfuzz/wordlist/” の下にあります。
| ディレクトリ | 辞書ファイル | 辞書ファイル |
|---|---|---|
| general | admin-panels.txt big.txt catala.txt common.txt euskera.txt extensions-common.txt | http_methods.txt medium.txt megabeast.txt mutations_common.txt spanish.txt test.txt |
| Injections | All_attack.txt bad_chars.txt SQL.txt | Traversal.txt XML.txt XSS.txt |
| others | common_pass.txt | names.txt |
| stress | alphanum_case_extra.txt alphanum_case.txt char.txt | double_uri_hex.txt test_ext.txt uri_hex.txt |
| vulns | apache.txt cgis.txt coldfusion.txt dirTraversal-nix.txt dirTraversal.txt dirTraversal-win.txt domino.txt fatwire_pagenames.txt fatwire.txt frontpage.txt iis.txt iplanet.txt | jrun.txt netware.txt oracle9i.txt sharepoint.txt sql_inj.txt sunas.txt tests.txt tomcat.txt vignette.txt weblogic.txt websphere.txt |
| webservices | ws-dirs.txt | ws-files.txt |
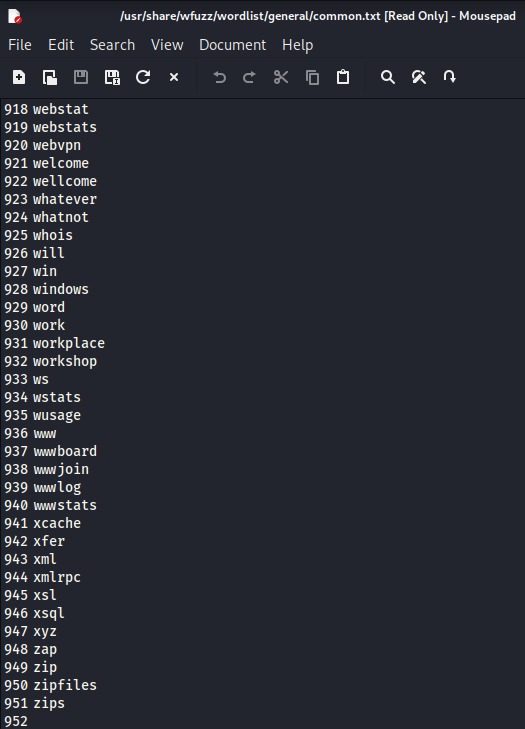
ちなみに例で使用した辞書ファイルの “/general/common.txt” には951語あります。
HTTPメソッドの検査
続いて、HTTPメソッドを変えて問い合わせてみます。
HTTPメソッドについて
クライアントからwebサーバへの通信が “Request” 、その逆が “Responce” ですが、
Requestの中の分類で、「サーバーに何をしてほしいのか」を伝えるための指定がHTTPメソッドです。
| メソッド | 主な働き | 具体例 | データの変更 |
|---|---|---|---|
| GET | 普通にwebページ情報を取得する | Webページや画像を表示する | 原則として変更しない |
| HEAD | ヘッダーのみの情報を取得する 本文は受け取らない | ファイルの存在や更新情報を確認する | 原則として変更しない |
| POST | データを送信し、サーバーに処理を依頼する | ログイン、問い合わせ、データ登録 | 変更する場合が多い |
| OPTIONS | 通信先で利用可能な通信方法などを確認する | 対応メソッドやCORS*関連の確認 | 原則として変更しない |
この他では、PUT, PATCH, DELETE, TRACE, CONNECTがあります。
*CORS(Cross-Origin Resource Sharing):許可されていない外部ドメインへのリクエストをブロックするセキュリティポリシー設定
HTTPメソッドを順に(GET, HEAD, POST, OPTIONS)に切り替えながら、ターゲットURLに問合せを行います。
wfuzz -c -z list,GET-HEAD-POST-OPTIONS -X FUZZ ターゲットURL
- -c:結果のカラー表示
- -z list,A-B-C-D:ペイロードに自作リスト(A, B, C, D)を使用
- -X FUZZ:HTTPメソッドについてfuzzingする
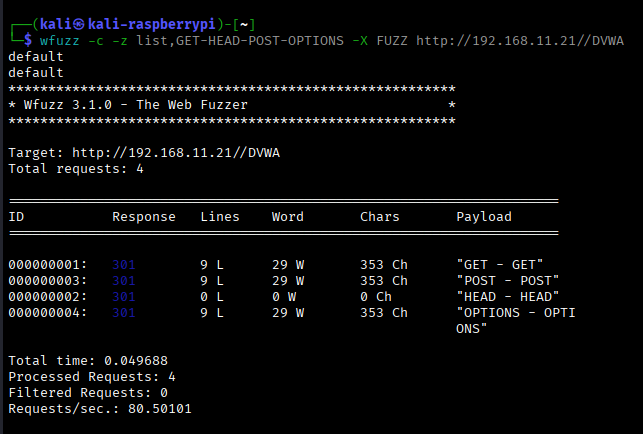
Responseの列は青文字で書かれているので読みにくいですが、いずれも “301” となっています。
今回の問い合わせでは、どれも同じ結果を返しているようです。
オプション
フィルターオプション
問合せ試行数が多い場合、出力が長大となるので、適切なフィルターをかける方が結果判読が容易になります。
| オプション | 用途 | 使用例 |
|---|---|---|
--hc--sc | 指定コードを非表示 指定コードだけ表示 | --hc 404--sc 200 |
--hl--sl | 指定した行数の応答を非表示 指定した行数の応答だけ表示 | --hl 10--sl 10 |
--hw--sw | 指定した単語数の応答を非表示 指定した単語数の応答だけ表示 | --hw 25--sw 25 |
--hh--sh | 指定文字数を非表示 指定した文字数の応答だけ表示 | --hh 850--sh 850 |
--hs | 指定文字列・正規表現を含む応答を非表示 | --hs "Not Found" |
その他オプション
| オプション | 用途 | 使用例 |
|---|---|---|
-h | 基本ヘルプ | wfuzz -h |
--help | 詳細ヘルプ | wfuzz --help |
--version | バージョン表示 | wfuzz --version |
-c | 色付き出力 | wfuzz -c ... |
-z | ペイロード指定 | -z range,1-10 |
-w | 辞書ファイル指定 | -w words.txt |
-u | URL指定 | -u http://127.0.0.1/FUZZ(”-u” 無しのURL指定だけでもOKのようです) |
-d | POSTデータ指定 | -d "id=FUZZ" |
-H | HTTPヘッダー指定 | -H "User-Agent: FUZZ" |
-b | Cookie指定 | -b "session=FUZZ" |
-X | HTTPメソッド指定 | -X GET |
-t | 同時接続数の指定 | -t 5 |
-s | リクエスト間の待機時間 | -s 1 |
まとめ
その他、GETパラメータ、POSTパラメータ、HTTPヘッダー、coockieの検査を、適切な位置に “FUZZ” を設置することで、検査ができます。
このあたり、まだ勉強不足で理解が追いついていません。
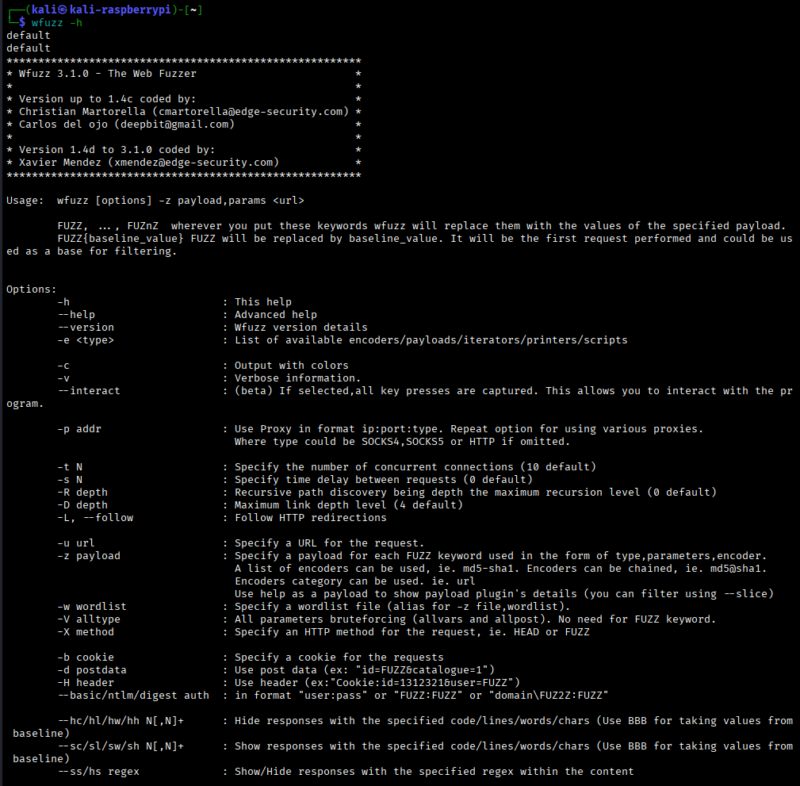
ヘルプ
kali ー 01-Reconnaissance ー Web scanning ー wfuzz で表示されます

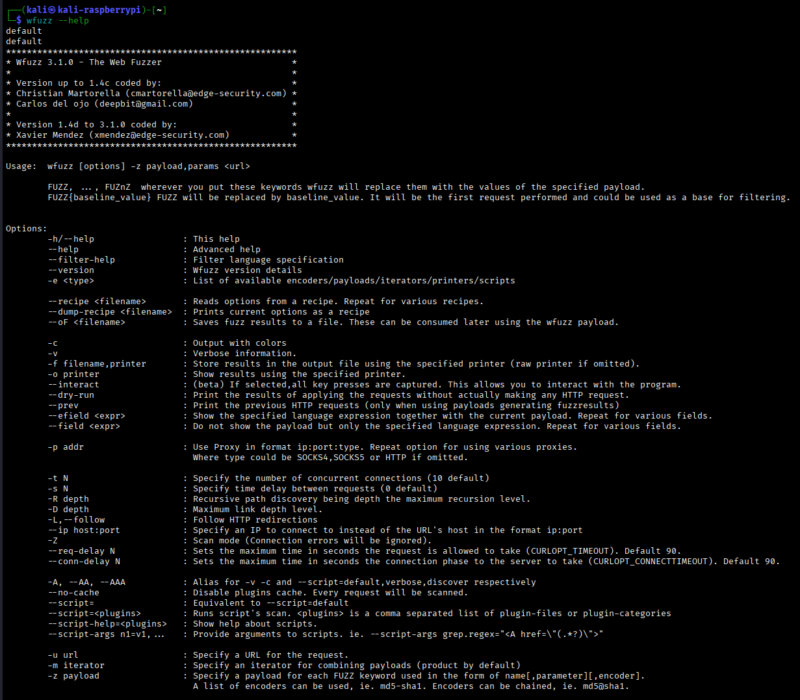
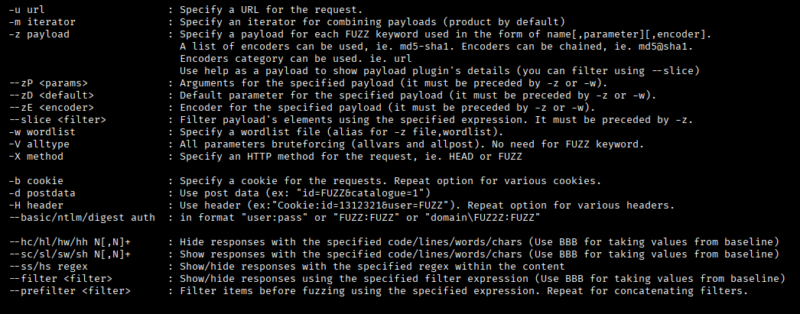
詳細ヘルプ
wfuzz –help
コメント